Ataque cibernético ao Porto de Santos reforça a importância
da segurança da informação no Programa OEA
Ataque cibernético ao Porto de Santos: um alerta para o comércio internacional
O ataque cibernético registrado no Porto de Santos em novembro de 2026 reforçou a atenção sobre os riscos digitais que podem afetar estruturas estratégicas do comércio exterior brasileiro.
A Autoridade Portuária de Santos (APS) confirmou que o incidente, iniciado em 6 de novembro, afetou sistemas administrativos, o fornecimento de energia elétrica e o acesso à internet na área administrativa. Segundo as informações divulgadas pela autoridade portuária, as operações logísticas não foram interrompidas: a movimentação de navios e os acessos terrestres foram mantidos.
Até as informações divulgadas em 11 de novembro, os sistemas internos ainda estavam em processo de recuperação, e a extensão do incidente, incluindo eventual acesso a dados, permanecia sob apuração. A Polícia Federal também iniciou investigação sobre o caso.
O episódio evidencia como a dependência de sistemas informatizados torna a segurança da informação um componente relevante para a continuidade das atividades relacionadas ao comércio internacional.
Em uma cadeia logística que envolve empresas, transportadores, terminais, agentes de carga, órgãos públicos e outros parceiros, incidentes digitais podem representar riscos que ultrapassam os limites de uma única organização.
O crescimento das ameaças cibernéticas reforça a necessidade de prevenção
O ataque registrado no Porto de Santos não deve ser analisado como um episódio isolado. O cenário internacional demonstra que as organizações estão cada vez mais expostas a ameaças digitais, capazes de afetar sistemas, informações e processos essenciais às suas atividades.
De acordo com a Check Point Research, em outubro de 2026, as organizações enfrentaram uma média global de 2.550 ataques cibernéticos por semana, por organização, um aumento de 32% em relação a outubro de 2025.
Na América Latina, a média foi de 3.483 ataques semanais por organização, representando um crescimento de 17% na comparação anual. O levantamento também registrou 1.063 ataques de ransomware reportados globalmente, um aumento de 35% em relação a outubro de 2025.
O ransomware é um tipo de software malicioso que, ao infectar um sistema, pode criptografar arquivos ou bloquear o acesso a dados e sistemas da empresa. Após comprometer essas informações, os criminosos exigem um pagamento para fornecer uma possível chave de descriptografia ou restabelecer o acesso. Em determinados ataques, também ocorre o roubo de dados, acompanhado de ameaças de divulgação pública. Além do impacto financeiro, esse tipo de ocorrência pode comprometer a disponibilidade das informações e interromper processos importantes para a continuidade das operações.
Esses indicadores reforçam a importância de medidas preventivas e de uma gestão estruturada da segurança da informação. Para as empresas que participam da cadeia internacional de suprimentos, a proteção deve abranger não apenas os sistemas tecnológicos, mas também os registros comerciais, os controles de acesso, a gestão de parceiros e a capacidade de resposta e recuperação diante de incidentes.
Nesse contexto, o Programa Brasileiro OEA contempla critérios específicos de segurança da informação e de gestão de crises e recuperação de incidentes, estabelecendo requisitos para que os operadores mantenham controles e procedimentos voltados à proteção de suas operações.
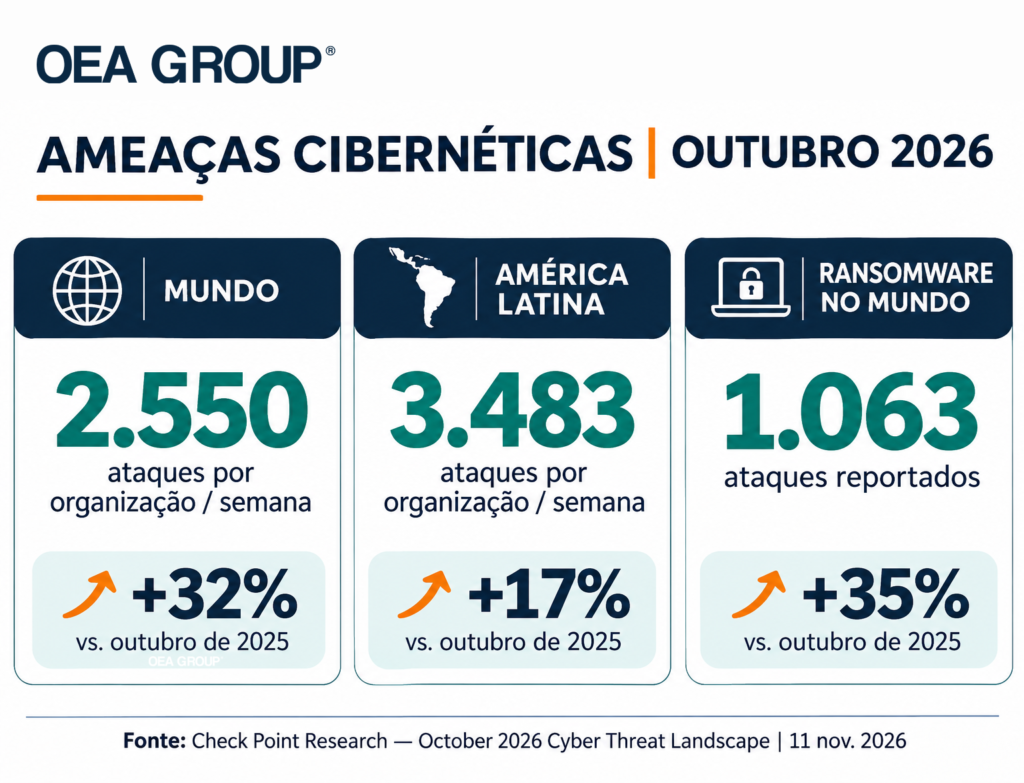
Fonte: Check Point Research — October 2026 Cyber Threat Landscape. Publicado em 11 de novembro de 2026. Consultar relatório original.
Segurança da informação: um critério do Programa Brasileiro OEA
A segurança da informação faz parte dos critérios gerais do Programa Brasileiro de Operador Econômico Autorizado (OEA), aplicáveis às duas modalidades de certificação.
A Portaria Coana nº 187/2026 estabelece requisitos relacionados à proteção dos sistemas de tecnologia da informação, dos dados e dos registros comerciais utilizados pelos operadores.
O Novo Guia OEA de Implementação dos Requisitos – versão 3, de abril de 2026, apresenta orientações para a implementação desses critérios e esclarece que suas recomendações não criam obrigações adicionais às estabelecidas na Portaria.
No critério 5, denominado Segurança da Informação, são abordados controles para proteger os sistemas e as informações contra acessos não autorizados, alterações indevidas, perda de dados, programas maliciosos e outras ameaças.
Quais são os requisitos OEA relacionados à segurança da informação?
O critério 5 da Portaria Coana nº 187/2026 contempla 13 requisitos. Confira o que cada um estabelece:
5.1 – Política e procedimentos de segurança cibernética
Obrigatório
O OEA deve possuir política e procedimentos formalizados de segurança cibernética para proteger seus sistemas de tecnologia da informação.
Esses procedimentos devem proteger os sistemas contra acessos não autorizados e contra adulteração, alteração ou exclusão de dados. A política deve contemplar os critérios individuais relacionados à segurança cibernética e prever medidas disciplinares para os infratores.
5.2 – Revisão das políticas e procedimentos
Obrigatório
As políticas e os procedimentos de segurança da informação devem ser revisados anualmente ou com maior frequência, conforme os riscos e as circunstâncias exigirem.
Após a revisão, devem ser atualizados quando necessário.
5.3 – Proteção contra programas maliciosos e intrusões
Obrigatório
O OEA deve possuir proteção de software e hardware contra programas maliciosos (malware) e contra intrusões internas ou externas nos sistemas de computadores.
Também deve assegurar que os softwares de segurança estejam atualizados e estabelecer políticas e procedimentos para evitar ataques por engenharia social.
5.4 – Compartilhamento de informações sobre ameaças
Recomendável
Recomenda-se que a política de segurança da informação incentive o compartilhamento de informações sobre ameaças à segurança da informação e à segurança cibernética com o governo e outros parceiros de negócios.
O compartilhamento contribui para ampliar a consciência sobre ameaças e permitir que outras organizações adotem medidas preventivas.
5.5 – Backup e restauração de dados
Obrigatório
O OEA deve possuir procedimentos formalizados e recursos de backup e restore para proteger os sistemas informatizados contra a perda de informações.
Esse requisito está relacionado à capacidade de preservar e recuperar dados em situações de falhas críticas dos sistemas.
5.6 – Frequência e criptografia dos backups
Recomendável
Recomenda-se que os backups sejam realizados pelo menos uma vez por semana ou com maior frequência, quando necessário.
Também se recomenda que dados sensíveis e confidenciais sejam armazenados em formato criptografado.
5.7 – Testes de segurança da infraestrutura de TI
Obrigatório
O OEA que utiliza sistemas de rede deve testar regularmente a segurança de sua infraestrutura de tecnologia da informação.
Caso sejam identificadas vulnerabilidades, as ações corretivas devem ser implementadas o mais rápido possível.
5.8 – Controle de acesso dos usuários
Obrigatório
O acesso dos usuários deve ser restrito de acordo com a descrição do trabalho ou as tarefas designadas.
Os acessos devem ser revisados regularmente, garantindo que o acesso a sistemas sensíveis esteja relacionado às necessidades das atividades desempenhadas.
5.9 – Contas individuais e autenticação
Obrigatório
O acesso dos usuários aos sistemas de tecnologia da informação deve ocorrer por meio de contas individuais e ser protegido contra invasões com senhas fortes, frases secretas ou outras formas de autenticação.
Quando houver evidência ou suspeita de violação, a senha ou frase secreta deve ser alterada imediatamente.
5.10 – Acesso remoto seguro
Obrigatório
Quando os usuários puderem acessar remotamente a rede, devem ser utilizadas tecnologias seguras, como redes privadas virtuais (VPNs), para permitir o acesso à intranet da empresa.
Também deve existir procedimento para impedir o acesso remoto de usuários não autorizados.
5.11 – Utilização de dispositivos pessoais
Obrigatório
Quando os funcionários puderem utilizar dispositivos pessoais para realizar atividades da empresa, esses dispositivos deverão estar sujeitos às políticas e aos procedimentos de segurança cibernética da organização.
Isso inclui atualizações regulares de segurança e a utilização de métodos seguros para acessar a rede corporativa.
5.12 – Controle e descarte de mídias e equipamentos de TI
Obrigatório
Mídias, hardwares e outros equipamentos de tecnologia da informação que contenham informações confidenciais sobre processos de importação e exportação devem ser controlados por meio de inventários regulares.
Quando descartados, devem ser adequadamente sanitizados e/ou destruídos, conforme as diretrizes apropriadas do setor.
5.13 – Produtos tecnológicos falsificados ou licenciados indevidamente
Recomendável
Recomenda-se que as políticas e os procedimentos incluam medidas para prevenir o uso de produtos tecnológicos falsificados ou licenciados indevidamente.
Esses cuidados abrangem os equipamentos e os programas utilizados nos sistemas de informação do operador.
A proteção dos registros comerciais também faz parte dos controles OEA
Além do critério específico de Segurança da Informação, o Programa OEA estabelece requisitos para a gestão e a proteção dos registros comerciais.
Esses controles são importantes porque as informações utilizadas nas operações de comércio exterior precisam permanecer íntegras, acessíveis e disponíveis para verificação pela Aduana.
Entre os requisitos relacionados a esse tema, destacam-se:
- Requisito 4.2 – Controle de acesso aos registros internos: exige um sistema de controle que permita identificar e rastrear os responsáveis pelos acessos e registros das operações, incluindo consultas, inclusões, alterações e exclusões.
- Requisito 4.3 – Integridade das informações: exige procedimento formalizado para garantir que as informações de interesse aduaneiro sejam legíveis, completas, precisas, tempestivas e protegidas contra troca, perda ou inclusão de informações incorretas.
- Requisito 4.5 – Arquivamento dos registros: exige o arquivamento adequado e seguro de informações, registros e documentos físicos ou digitais relacionados ao comércio exterior, durante o prazo decadencial, com possibilidade de recuperação quando solicitados pela Aduana.
Os três requisitos são classificados como obrigatórios.
Gestão de crises e recuperação de incidentes: a importância da continuidade operacional
A proteção dos sistemas e das informações precisa estar relacionada à capacidade de lidar com situações emergenciais e recuperar as atividades após um incidente.
Nesse contexto, o critério 14 do Programa OEA, denominado Gestão de Crises e Recuperação de Incidentes, apresenta dois requisitos diretamente relevantes:
Requisito 14.1 – Planos de contingência (Obrigatório)
O OEA deve desenvolver e documentar planos de contingência para situações emergenciais de segurança, desastres e recuperação de incidentes terroristas.
O Guia de Implementação cita expressamente invasões de sistemas cibernéticos e sequestros de bases de dados como exemplos de situações emergenciais que podem ser contempladas nesses planos.
Requisito 14.2 – Treinamentos e testes dos planos (Obrigatório)
O OEA deve realizar treinamentos periódicos dos funcionários e testes dos planos de contingência, mantendo os respectivos registros.
Entre os exemplos apresentados pelo Guia está a simulação de restauração de uma base de dados a partir de um backup.
Esses requisitos reforçam a importância de planejar previamente como a organização deverá agir diante de incidentes e como poderá recuperar suas atividades.
Por que o Programa OEA é cada vez mais relevante no mercado internacional?
O comércio internacional depende da integração entre diferentes operadores, sistemas, estruturas logísticas e autoridades. Nesse ambiente, a gestão de riscos não pode ficar restrita apenas aos controles físicos da carga ou das instalações.
A segurança da informação, a integridade dos registros comerciais, o controle de acessos e a capacidade de recuperação de incidentes também fazem parte da gestão de riscos das operações.
O Programa OEA estabelece critérios para que os operadores certificados mantenham controles relacionados à segurança e à conformidade de suas atividades. Na modalidade OEA-Segurança, esses critérios são complementados por requisitos específicos sobre segurança da carga, transporte, instalações físicas, treinamento, parceiros comerciais e gestão de crises.
A certificação não elimina a possibilidade de ataques cibernéticos ou outros incidentes. Entretanto, a implementação dos requisitos contribui para estruturar controles, identificar vulnerabilidades e fortalecer a capacidade de prevenção e resposta das organizações.
Em um mercado internacional cada vez mais conectado, demonstrar maturidade na gestão de riscos e compromisso com a segurança da cadeia logística é um aspecto relevante para a confiabilidade das operações e o relacionamento entre parceiros comerciais.
Segurança da informação exige gestão contínua
O ataque ao Porto de Santos é um alerta sobre a importância de as organizações avaliarem seus riscos digitais e a capacidade de manter ou recuperar suas atividades diante de incidentes.
Para os operadores que buscam a certificação OEA ou precisam manter sua conformidade, os requisitos de segurança da informação devem estar incorporados aos procedimentos, às políticas internas e à rotina de gestão.
A OEA Consultoria oferece soluções especializadas para a implementação e manutenção dos requisitos do Programa OEA, incluindo avaliação de riscos, estruturação de procedimentos, desenvolvimento de controles e capacitação de equipes por meio de sua plataforma EAD.
Prepare sua empresa para os desafios do comércio internacional. Fortaleça seus controles, desenvolva a gestão de riscos e mantenha sua operação alinhada aos requisitos do Programa OEA.
Referências utilizadas
-
Novo Guia OEA de Implementação dos Requisitos – Todas as Funções, versão 3, abril de 2026. Documento anexado, especialmente critérios 4, 5 e 14.
novo-guia-de-implementacao-todas-as-funcoes(1).pdf -
Portaria Coana nº 187/2026 – norma que estabelece os requisitos aos quais o Guia de Implementação se refere.
-
IN RFB nº 2.318/2026 – dispõe sobre o Programa Brasileiro de OEA.
-
Agência Brasil, 10/11/2026 – informações sobre os efeitos do ataque cibernético no Porto de Santos.
-
CNN Brasil, 10/11/2026 – informações sobre a investigação da Polícia Federal.